设备与下载
Ipone手机使用局域网VPN上网
 Joaquin Dvorak·2026年10月29日·1 min
指南教你在 iPhone 上连接局域网 VPN,实现内网资源访问及安全上网,适用于公司、学校及家庭局域网场景。
the article body in Markdown:
在现代办公和校园环境中,局域网 VPN 可以让你的 iPhone 安全地访问内网资源,如文件服务器、打印机、内部网页等。本文将详细讲解在 iPhone 上如何使用局域网 VPN 上网,覆盖从了解原理、准备工作、实际配置到常见问题排查的全过程。无论你是在企业环境、学校网络,还是家庭局域网,都能根据本文的步骤实现连接与使用。
编辑推荐:ZoogVPN — 安全、快速的VPN——超过1000个IP、100多个位置,最多10台设备同时使用,零日志与256位加密。 立即获取 →
什么是局域网 VPN 以及它的作用
- 局域网 VPN(Virtual Private Network)是一种通过加密隧道把远端设备和本地网络连接起来的技术。
- 使用场景:
- 访问公司内部资源(文件服务器、ERP、内部网站)。
- 使用内网打印机、摄像头、设备管理门户等。
- 在外出时通过加密通道访问家庭或公司网络,提升隐私和安全性。
- 与公用 VPN 的区别:
- 局域网 VPN 更偏向进入特定内网的访问,而不是通过第三方服务器中转。
- 需要有对端 VPN 服务端的配置和内网资源的访问权限。
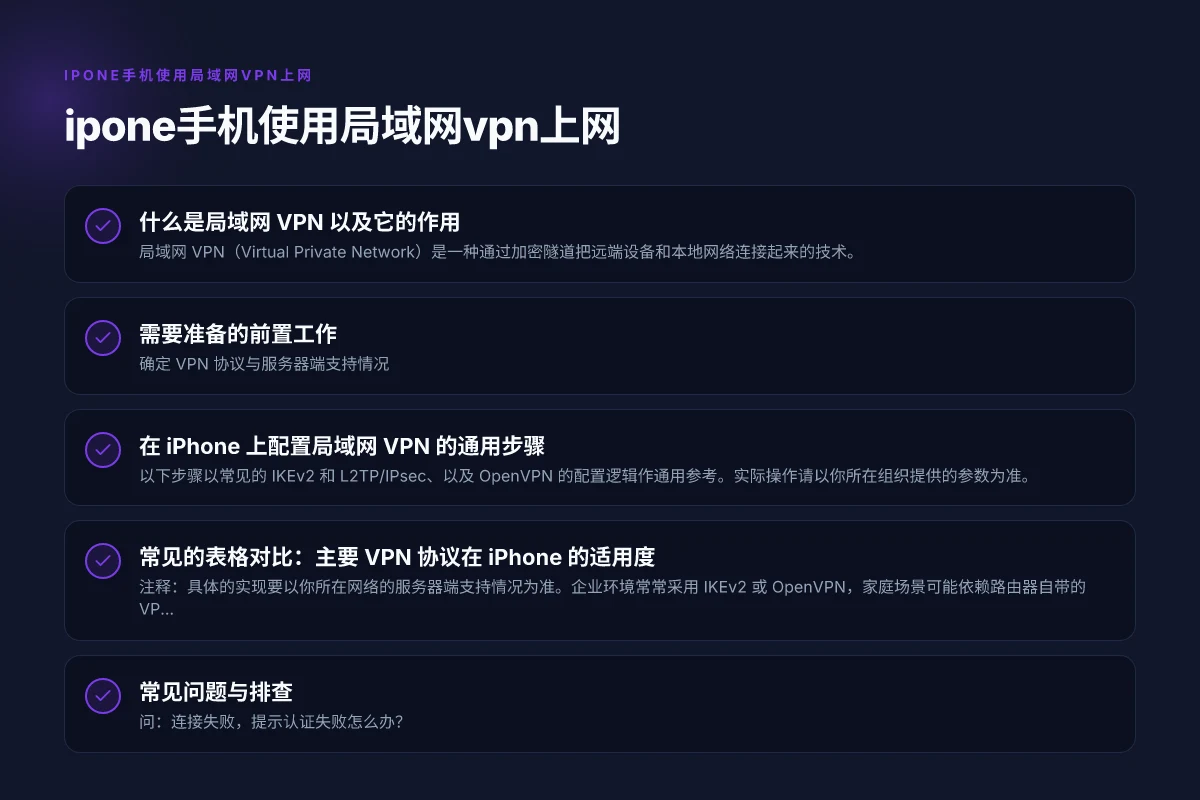
需要准备的前置工作
- 确定 VPN 协议与服务器端支持情况
- 常见协议包括 IKEv2、L2TP/IPsec、OpenVPN、WireGuard 等。
- 不同设备和路由器对协议的原生支持程度不同,需要与网络管理员确认。
- 获取必要信息
- 服务器地址、远程访问端口、VPN 类型、身份认证方式(用户名/密码、证书、预共享密钥)。
- 内网资源访问权限(如内网域名、分配的 IP 地址段、DNS 设置)。
- 硬件与网络条件
- 稳定的网络连接(蜂窝、Wi‑Fi)。
- iPhone 系统版本与支持的 VPN 类型要兼容。
- 安全准备
- 仅使用可信的 VPN 服务器,避免暴露在公网上的未知服务。
- 若使用证书方式,务必确保证书来源可信且私密。
在 iPhone 上配置局域网 VPN 的通用步骤
以下步骤以常见的 IKEv2 和 L2TP/IPsec、以及 OpenVPN 的配置逻辑作通用参考。实际操作请以你所在组织提供的参数为准。
IPhone 的系统级 VPN 配置(IKEv2 / L2TP/IPsec 为例)
- 打开设置(Settings) 通用(General) VPN 与设备管理(VPN & Device Management)或"VPN"
- 添加 VPN 配置(Add VPN Config)
- 类型:IKEv2 或 L2TP
- 服务器:VPN 服务器地址
- 远程标识/本地标识:通常为服务器域名或 IP
- 用户名、密码:如果需要
- 下方的身份认证方式:证书/密钥(若有)
- 发送端/脱机策略:如需 DNS、路由策略则在此设置
- 保存并开启 VPN
- 首次连接时可能需要信任服务器证书,按提示允许
使用证书或密钥的特殊注意
- 证书方式通常需要你导入.p12、.cer、.pem 等证书文件,或通过企业移动管理(MDM)下发。
- 需要在“证书信任”中授予根证书信任,确保连接不会被拦截。
- 保管好私钥和证书,避免外泄。
使用 OpenVPN 的配置思路(需要 OpenVPN 应用)
- 下载并安装 OpenVPN Connect(或其他对 iOS 支持的 OpenVPN 客户端)。
- 将.ovpn 配置文件放入应用中,或按组态分组导入证书、密钥等材料。
- 连接时输入凭据,或使用证书完成认证。
- OpenVPN 会创建加密隧道,连接成功后可以访问内网资源。
通过路由器实现的简易局域网 VPN
- 某些路由器提供内网 VPN 服务,将路由器设为 VPN 服务器后,你的 iPhone 只需连接到路由器的外网地址即可。
- 路由器端通常支持的协议包括 OpenVPN、WireGuard、IPsec 等。
- 优点:便于家用场景、统一管理内网资源访问。
- 缺点:需要公网 IP 或端口映射,以及稳定性与安全性配置。
常见的表格对比:主要 VPN 协议在 iPhone 的适用度
| 协议 | 原理概述 | iPhone 原生支持 | 配置难度 | 安全性 | 适用场景 |
|---|---|---|---|---|---|
| IKEv2 | 基于 IPsec 的快速安全协议,支持移动端切换网络 | 是 | 中等 | 高 | 常见企业内网、移动办公 |
| L2TP/IPsec | 双层加密,兼容性好 | 是 | 中等偏上 | 中等偏高 | 旧设备或路由器广泛支持场景 |
| OpenVPN | 开源、灵活,跨平台性强 | 需客户端 | 相对较高 | 高 | 需要自建服务或自定义组态时 |
| WireGuard | 新兴、性能高、代码简洁 | 需客户端 | 适中 | 高 | 追求高性能和简约配置时 |
注释:具体的实现要以你所在网络的服务器端支持情况为准。企业环境常常采用 IKEv2 或 OpenVPN,家庭场景可能依赖路由器自带的 VPN 功能或 OpenVPN。
常见问题与排查
- 问:连接失败,提示认证失败怎么办?
- 签名、用户名或密码错误,或证书/密钥无效,请向网络管理员重新核对凭据。 解决方案:
- 确认账号是否启用多因素认证(如有)。
- 重新导入证书,确保未损坏。
- 检查服务器地址和端口是否正确。
- 问:无法访问内网资源,只能访问外网?
- 可能是路由器或服务器端的路由策略未正确推送内网路由。 解决方案:
- 联系管理员确认内网路由和 DNS 设置是否正确。
- 在 VPN 配置中开启“发送所有流量通过 VPN”或等效选项,确保流量走隧道。
- 问:连接不稳定、时常掉线?
- 网络波动、证书过期、或者服务器端容量不足都可能导致掉线。 解决方案:
- 尝试切换到不同的网络(Wi‑Fi/蜂窝)。
- 检查服务器端日志,查看是否有负载或超时问题。
- 问:完成连接后仍无法访问某些内网资源?
- 可能是资源的访问策略、ACL 或防火墙限制。 解决方案:
- 确认你在内网中的权限是否包括目标资源。
- 与网络管理员确认目标资源的访问策略。
安全与合规性提示
- 仅连接你被授权访问的内网资源。未经授权的访问属于违法行为,且可能带来安全风险。
- 使用官方客户端或来自可信来源的应用,避免下载来路不明的 VPN 客户端。
- 定期更新 iPhone 系统与 VPN 应用,修复已知漏洞和安全隐患。
- 备份证书和配置文件,确保在设备丢失或重置时能快速恢复连接。
小结与推荐
对于需要在 iPhone 上实现局域网上网访问的用户,首要任务是确认 VPN 服务器的支持协议、获取正确的连接参数,并在 iPhone 上按相应的流程完成配置。IKEv2 和 OpenVPN 是较为常见且稳定的选项,适用于企业内网和家庭路由器场景。若你对企业级管理有需求,建议通过 MDM 进行设备管理与 VPN 配置分发,以确保合规性和安全性。
如果你是初次尝试,推荐的做法是:
- 与网络管理员确认 VPN 类型和参数(服务器地址、认证方式、证书)。
- 在 iPhone 上先用原生的 IKEv2/L2TP 配置简单测试,确认连通性。
- 如需要更强的灵活性或性能,考虑使用 OpenVPN(需要安装客户端并导入配置)。
- 完成后进行内网资源访问测试,确保打印机、文件服务器、内部网页等可达。
如需,我可以根据你所在的具体场景(公司、学校或家庭)、可用的 VPN 服务器参数,给出一步步的定制配置步骤与截图。 Ipone手机 翻墙指南与注意事项